WhatsApp מחזקת את ההגנות כדי להקשות על הונאות ועל השתלטות על חשבונות, בעיקר באמצעות אימותים נוספים, התרעות טובות יותר ובקרות שמקטינות סיכון לחיבור מכשיר לא מורשה. עבור המשתמשים, המשמעות היא פחות סיכוי לאבד גישה לחשבון ויותר סיכוי לזהות ניסיון תקיפה בזמן.
WhatsApp מוסיפה שכבות הגנה חזקות יותר נגד הונאות וחטיפות חשבונות, במטרה לצמצם השתלטות לא מורשית, להקשות על ניסיונות פישינג ולשפר את יכולת המשתמש לזהות סיכון בזמן. כאן תמצאו הסבר ברור על מה משתנה, איך זה עובד בפועל, ומה כדאי לעשות כדי לשמור על החשבון בטוח.
✅ נקודות עיקריות
- WhatsApp מחזקת את ההגנה בעיקר נגד השתלטות דרך פישינג, קודי אימות וכניסות לא מורשות, ולא רק נגד חסימות מערכתיות.
- המשמעות למשתמש היא יותר התרעות, יותר בדיקות סיכון ופחות סיכוי לאובדן שליטה על החשבון.
- גם עם הגנות חזקות יותר, האחריות האישית נשארת קריטית: לא למסור קודים, לא להתקין גרסאות לא רשמיות ולבדוק מכשירים מחוברים.
- מי שנפגע צריך להבחין בין חטיפת חשבון לבין חסימה, כי תהליך השחזור והערעור שונה בכל מקרה.
- לעסקים, ההגנה החדשה חשובה במיוחד משום שאובדן גישה לוואטסאפ עלול לעצור תקשורת עם לקוחות בתוך דקות.
WhatsApp מחזקת את ההגנות שלה נגד הונאות וחטיפות חשבונות כדי להקטין את הסיכון להשתלטות לא מורשית, בעיקר באמצעות אימותים מחמירים יותר, התרעות ברורות יותר ובדיקות נוספות כאשר מתבצעת כניסה ממכשיר חדש או בעת שינוי רגיש בחשבון. עבור המשתמשים, המשמעות היא פחות סיכוי ליפול קורבן לניסיונות פישינג, לפחות מקרים של חסימת גישה בעקבות פעילות חשודה, ויכולת טובה יותר להגיב מהר אם מישהו מנסה לקחת שליטה על החשבון. זה חשוב במיוחד כי ברגע שחשבון נפגע, השחזור עלול להיות איטי ומורכב, במיוחד כאשר יש ניסיון לנצל פרצות, קוד אימות או חיבור למכשיר אחר.
למה ההגנה החדשה חשובה עכשיו
חטיפת חשבון בוואטסאפ לרוב מתחילה לא בפריצה טכנית מורכבת, אלא בהנדסה חברתית: הודעה שמתחזה לתמיכה, בקשה להעביר קוד אימות, או ניסיון לשכנע את המשתמש לאשר כניסה למכשיר אחר. לכן, כל שכבת הגנה נוספת שמקטינה את התלות בקוד אחד בלבד או שמתריעה על פעולה חריגה יכולה לעשות הבדל ממשי. עבור משתמשים פרטיים זה מגן על שיחות, קבוצות וקשרים אישיים; עבור עסקים קטנים זה מגן על תקשורת מול לקוחות ועל גישה למספר העסקי. כאשר החשבון נתפס, נוצר לעיתים גם בלבול מול מקרים של WhatsApp account banned, WhatsApp account suspended או WhatsApp account blocked, אף שלא תמיד מדובר בחסימה של המערכת אלא בהשתלטות של גורם אחר.
הנקודה החשובה היא שההגנות החדשות אינן מחליפות אחריות מצד המשתמש. גם אם המערכת טובה יותר בזיהוי סיכון, עדיין אפשר להיכנס לצרה אם מעבירים קוד, מתקינים גרסה לא רשמית, או מתעלמים מהתרעה על כניסה חשודה. במילים אחרות: זה שדרוג משמעותי, אבל לא מגן קסם. מי שכבר התמודד בעבר עם WhatsApp account recovery, WhatsApp account restoration או WhatsApp account reinstatement יודע שהזמן הקריטי הוא הדקות הראשונות שבהן מזהים שמשהו אינו כשורה.
איך זה עובד בפועל
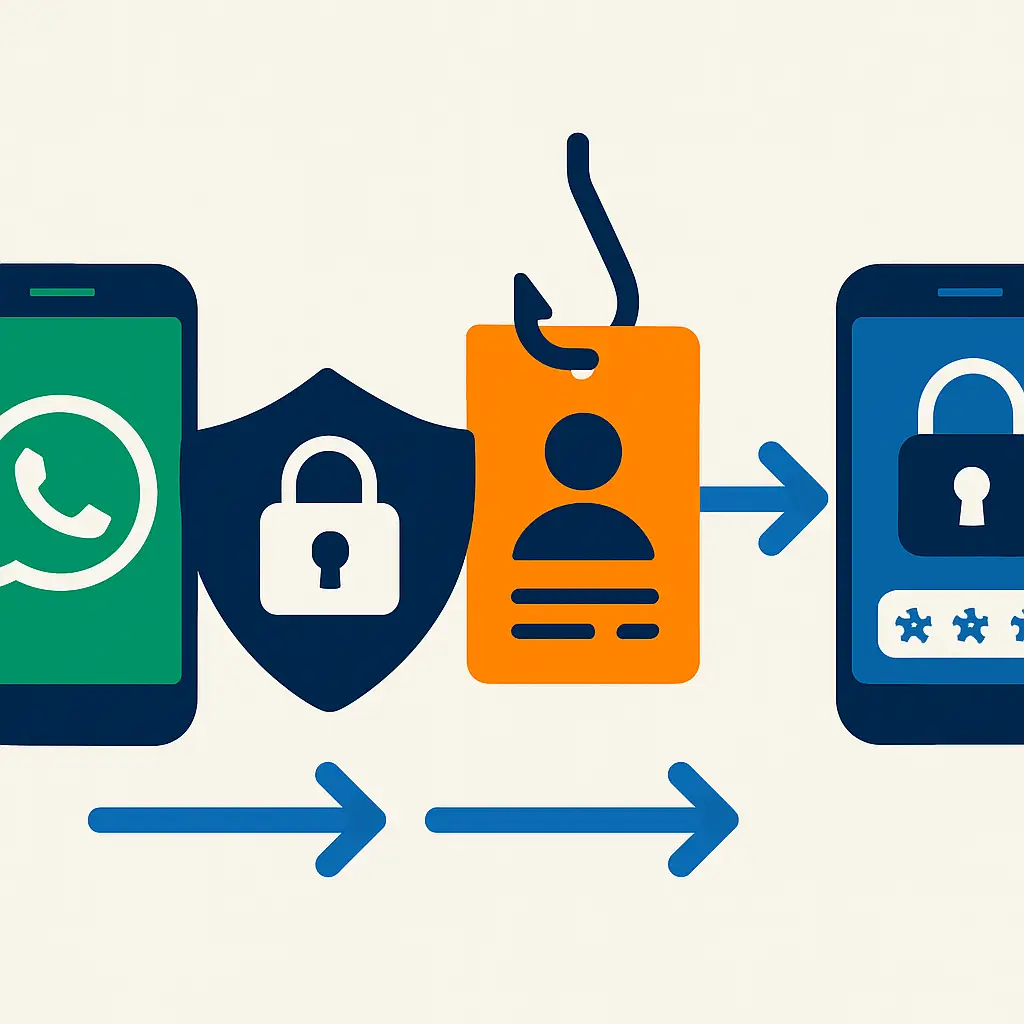
ההגנות החדשות בנויות על שילוב של זיהוי סיכונים, בדיקת הקשר והצגת מידע ברור יותר למשתמש לפני ביצוע פעולה רגישה. בפועל, זה אומר שהמערכת עשויה להקשות על אימות במצב שבו יש דפוס חריג, לזהות ניסיון התחברות ממכשיר שלא שימש קודם, ולהציג התרעות שמבקשות מהמשתמש לאשר או לדחות פעולה. כך מצטמצם הסיכוי שגורם זדוני יצליח לבצע WhatsApp unban לא מורשה, לעקוף את השליטה של בעל החשבון או לנצל בלבול רגעי.
אימות נוסף בעת סיכון
כאשר יש חשד לפעילות לא רגילה, ייתכן שהמערכת תבקש אימות נוסף לפני מתן גישה. זה יכול לסייע במצבים של identity verification failure או account verification problem, ולמנוע מצבים שבהם אדם זר משיג שליטה רק כי השיג קוד זמני. עבור משתמשים עסקיים, זה רלוונטי במיוחד אם מתבצע שימוש ב-WhatsApp Business account banned, WhatsApp Business suspended או WhatsApp Business restriction ברקע של פעילות חשודה, משום שהפרדה בין בעיית אבטחה לבין אכיפה של פלטפורמה לא תמיד ברורה מיד.
התרעות טובות יותר על כניסה או שינוי
אחת הבעיות הגדולות בחטיפת חשבון היא שהמשתמש מבחין בה מאוחר מדי. התרעה ברורה על חיבור מכשיר חדש, שינוי אבטחה או ניסיון כניסה חריג יכולה לחסוך נזק רב. זה חשוב גם למי שחווה WhatsApp account under review או חושש מ-WhatsApp banned by mistake, כי לא כל הודעת אזהרה מצביעה על ענישה; לעיתים זו פשוט בדיקת הגנה שמטרתה למנוע השתלטות.
השוואה: מה ההגנות האלה מנסות למנוע
הטבלה הבאה מסכמת את סוגי התרחישים הנפוצים ואת הדרך שבה שכבות הגנה חזקות יותר עוזרות לצמצם אותם. זו אינה רשימה של כל יכולת אפשרית, אלא דרך מעשית להבין את עיקר ההשפעה על המשתמש.
| תרחיש סיכון | מה הבעיה | איך הגנה חזקה יותר עוזרת |
|---|---|---|
| פישינג באמצעות קוד אימות | גורם זר משיג את הקוד ומשתלט על החשבון | אימות נוסף והתרעות מפחיתים תלות בקוד יחיד |
| כניסה ממכשיר לא מוכר | משתמש לא שם לב שמישהו התחבר | התראות והצלבת הקשר מקשות על פעולה שקטה |
| ניצול בלבול בחסימה | משתמש מתבלבל בין חסימה לבין חטיפה | הצגת מידע מדויק יותר מסייעת לאבחן נכון |
| חשבון עסקי שנפגע | אובדן גישה לפניות וללקוחות | בדיקות סיכון והפחתת השתלטות מונעות שיבוש ממושך |
המשמעות המעשית של ההשוואה היא פשוטה: ככל שהמערכת מזהה מוקדם יותר פעילות חריגה, כך קטן הסיכוי שהפגיעה תסתיים ב-account suspension appeal או ב-account access recovery מורכב. במקרים מסוימים, ההגנה הטובה ביותר היא דווקא מניעה — לא לגלות אחר כך שהחשבון עבר automated account suspension, אלא לעצור ניסיון זדוני בשלב הראשון.
הקשר רחב יותר: מה זה אומר למשתמשים בישראל
בישראל, כמו בשווקים רבים אחרים, וואטסאפ היא כלי תקשורת מרכזי בין משפחה, חברים, עסקים ונותני שירות. לכן, חטיפת חשבון אינה רק בעיה טכנית; היא יכולה להפוך מיד לנזק אמיתי: התחזות, בקשות כסף, גניבת נתונים, או נעילת בעל החשבון מחוץ לשיחות חיוניות. עבור בעלי עסקים, במיוחד עסקים קטנים, יש כאן גם סיכון של בלבול מול Facebook account disabled, Instagram account suspended או אפילו Facebook ad account disabled כאשר כל המערכת העסקית מחוברת לאותם מספרי טלפון ופרטי זיהוי.
חשוב להבין שגם פלטפורמות אחרות פועלות באותו כיוון של הקשחת מנגנוני הגנה, ולכן מי שמתנהל בכמה רשתות במקביל צריך להכיר מושגים כמו social media account recovery, account disabled by mistake ו-false positive account ban. מי שמכיר את התהליך מראש חוסך זמן יקר במקרה של תקלה אמיתית, כי הוא יודע לאסוף ראיות, לאמת בעלות ולפעול מול התמיכה בצורה מסודרת במקום לפעול בלחץ.
מה כדאי לעשות כבר עכשיו
- להפעיל אימות דו-שלבי אם הוא זמין, ולשמור את שיטת השחזור במקום בטוח.
- לא למסור לעולם קודי אימות, גם אם הפנייה נראית דחופה או רשמית.
- לבדוק באופן קבוע אילו מכשירים מחוברים לחשבון ולהסיר מכשירים לא מוכרים.
- להיזהר מהתקנות של גרסאות לא רשמיות, תוספים או קבצים שמגיעים ממקור לא אמין.
- אם החשבון ננעל, לתעד את ההודעה המדויקת ולפעול לפי תהליך הערעור הרשמי בלבד.
סיכום
המהלך של WhatsApp לחיזוק ההגנות נגד הונאות וחטיפות חשבונות הוא צעד משמעותי שמקטין סיכון אמיתי למשתמשים פרטיים ולעסקים כאחד. הוא לא מבטל את הצורך בזהירות, אבל הוא אמור להפוך ניסיונות השתלטות למורכבים יותר ולספק התרעה מוקדמת טובה יותר. מי שמקפיד על אימות דו-שלבי, על זהירות מול קודים וקישורים, ועל בדיקה שוטפת של פעילות החשבון, יפיק מהשינוי את מירב התועלת.
שאלות ותשובות נפוצות
האם ההגנות החדשות של WhatsApp מונעות חטיפת חשבון לחלוטין?
לא. הן מקשות משמעותית על תוקפים ומקטינות את הסיכוי להשתלטות, אבל אין מערכת שמבטלת סיכון לגמרי. אם משתמש מוסר קוד אימות או מאשר חיבור חשוד, עדיין אפשר לגרום נזק. לכן חשוב לשלב את ההגנות עם התנהגות זהירה מצד המשתמש.
מה ההבדל בין חטיפת חשבון לבין חסימת חשבון?
חטיפת חשבון היא מצב שבו גורם אחר מקבל שליטה על החשבון שלך, לעיתים בלי שהמערכת חסמה אותו. חסימה היא פעולה של הפלטפורמה עצמה, למשל בעקבות הפרת כללים או זיהוי פעילות חריגה. במציאות, שני המצבים יכולים להיראות דומים למשתמש, ולכן חשוב לקרוא את ההודעה המדויקת לפני פעולה.
מה עושים אם מתקבל קוד אימות שלא ביקשתי?
לא משתפים את הקוד עם אף אחד ולא לוחצים על קישורים חשודים שנשלחים יחד איתו. זה בדרך כלל סימן שמישהו מנסה להיכנס לחשבון שלך. כדאי גם לבדוק מיד אם יש מכשירים לא מוכרים מחוברים ולשנות אמצעי אבטחה אם אפשר.
האם אפשר לשחזר חשבון אם כבר הושתלט עליו?
לעיתים כן, אבל זה תלוי בשלב שבו מזהים את הבעיה ובסוג הפגיעה. תהליך השחזור עשוי לכלול אימות בעלות, קבלת קוד חדש, או פנייה לתמיכה הרשמית. ככל שפועלים מהר יותר ושומרים גישה למספר הטלפון המקורי, כך גדל הסיכוי לשחזור מוצלח.
מקורות ולקריאה נוספת
- מרכז העזרה של WhatsApp — מרכז העזרה הרשמי מסביר כיצד לאבטח חשבון, להפעיל אימות דו-שלבי ולפעול במקרה של אובדן גישה.
- הודעת העיתונות של Meta על אבטחת וואטסאפ — Meta מפרסמת עדכוני מוצר ואבטחה רשמיים על שיפורים במניעת הונאות והגנה על משתמשים.
אם החשבון שלך כבר נפגע, פעל מיד לפי ההודעה המדויקת שקיבלת ושמור תיעוד של כל מה שמופיע במסך. אם הכול תקין, זה הזמן להפעיל שכבות הגנה עוד לפני שצריך אותן.